


Un routeur industriel avec VPN pour l’accès à distance des PLC crée un canal de communication sécurisé entre les ingénieurs et les équipements PLC sur des sites distants et/ou non supervisés. Il permet des travaux de diagnostic à distance, ainsi que la programmation et l’ajustement des paramètres, l’accès aux HMI et la mise en service des équipements, le tout sans nécessiter la connexion de l’API à l’internet public.
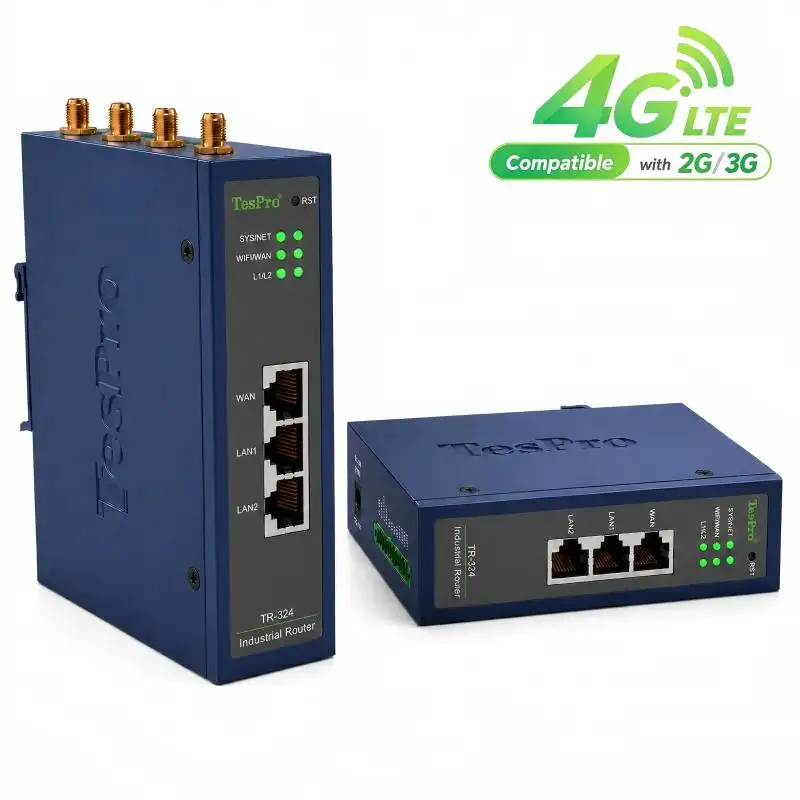
Chez Tespro, nous considérons l’accès à distance des PLC comme une tâche d’ingénierie réseau OT — et non pas simplement une question d’installation d’une carte SIM et d’activation du VPN. Une solution fiable doit prendre en compte la disponibilité cellulaire, la topologie VPN, les protocoles PLC, le routage IP, la cybersécurité, le basculement et la gestion des appareils à long terme.
Comment un routeur VPN industriel se connecte à un API
Un chemin de connexion typique est :
Ingénierie de passerelle ou plateforme VPN → PC → réseau cellulaire → routeur industriel → API → réseau Ethernet
L’API reste sur un réseau local privé derrière le routeur. Après authentification de l’ingénieur, le routeur n’autorise le trafic qu’à l’adresse PLC approuvée et aux ports de service.
Un routeur industriel avec VPN pour l’accès à distance par PLC peut supporter :
• Diagnostic du code d’erreur de l’API et de l’état de fonctionnement
• Surveillance en ligne des variables et des entrées/sorties
• Ajustement autorisé des paramètres
• Téléchargement et téléchargement de programmes PLC
• Accès à distance aux IHM et aux ordinateurs industriels
• Support pour la mise en service et les mises à jour logicielles
• Accès centralisé à plusieurs stations éloignées
Les modifications du programme peuvent affecter le fonctionnement des machines. Les procédures de maintenance à distance doivent donc inclure l’autorisation, la sauvegarde du programme PLC, le contrôle de version, la confirmation de sécurité sur site et un plan de rétroaction défini.
Accès VPN comparé à d’autres méthodes
Le VPN doit être choisi en comparant la sécurité, la gestion et le coût opérationnel.
| Méthode d’accès | Contrôle de la sécurité | Limitation pratique |
| Tunnel VPN | Politiques de chiffrement, d’authentification, de routage et de pare-feu | Nécessite une configuration correcte des certificats et du réseau |
| Redirection de ports | Contrôle limité | Expose les ports liés aux API à la balayage externe |
| Accès cloud fournisseur | Accès centralisé et gestion des appareils | Cela dépend de la compatibilité de la plateforme et des contrôleurs |
| APN privé | Isolation du réseau au niveau opérateur | Un service et une configuration supplémentaires de l’opérateur peuvent être nécessaires |
| Entretien sur site | Aucune exposition réseau à distance | Temps de réponse plus long et coût de service plus élevé |
Le transfert de port est facile à configurer mais inadapté comme stratégie d’accès à long terme aux PLC. Un VPN réduit l’exposition, mais il doit tout de même être combiné avec la segmentation, l’accès à privilèges minimums, la journalisation des événements et des identifiants contrôlés.
Choisir la bonne architecture VPN
Un routeur industriel avec VPN pour l’accès à distance par PLC peut utiliser l’une des trois architectures suivantes :
Client-to-Site VPN
L’ordinateur d’ingénierie d’un technicien se connecte au site distant. Celui-ci convient pour des diagnostics occasionnels et la maintenance de machines individuelles.
VPN site-à-site
Un tunnel permanent relie un centre de contrôle à une ou plusieurs usines. Il est mieux adapté à la communication SCADA continue ou aux sites de production gérés centralement.
VPN géré par la plateforme
Le routeur crée une connexion sortante vers une plateforme de gestion. Cette architecture est utile pour les grandes flottes d’appareils et les cartes SIM mobiles opérant derrière un NAT de qualité opérateur.
Avant de choisir un modèle, confirmez :
• Protocole VPN requis et méthode de chiffrement
• Si le routeur doit fonctionner comme client, serveur ou les deux
• Nombre d’ingénieurs concurrents et de sites connectés
• Flux de travail de gestion des certificats, clés et comptes
• Propriétés intellectuelles publiques, APN privées, IP dynamiques ou conditions CGNAT
• Exigences de journal d’accès et de gestion à distance
Les protocoles VPN spécifiques doivent être confirmés à partir de la fiche technique du routeur sélectionné plutôt que supposés sur toute une famille de produits.
Protocole PLC et compatibilité réseau
La connectivité VPN ne garantit pas automatiquement que le logiciel de programmation PLC fonctionnera. Le routeur doit transmettre le trafic requis, et le PLC doit avoir un itinéraire de retour valide.
Le trafic transporté sur Industrial Ethernet englobe Modbus TCP, EtherNet/IP, PROFINET et d’autres trafics spécifiques aux fournisseurs, ainsi que le trafic d’ingénierie et de développement de protocoles. Chacun de ces trafics peut avoir des exigences spécifiques pour les ports TCP/UDP et la découverte des appareils.
Avant le déploiement, les éléments suivants doivent être vérifiés :
• Type et version du firmware des PLC
• Interface et logiciel de programmation pour l’API
• Ports TCP/UDP
• Présence de conflits sur des sous-réseaux éloignés et locaux
• Exigence de NAT source et de routage statique
• Adresses IP pour les IHM, les caméras, l’IPC et les API additionnels
La découverte d’adresses PLC basée sur diffusion ne traversera pas un VPN routé. Si un tunnel est établi mais que le logiciel ne parvient pas à le découvrir, il peut être nécessaire que l’ingénieur spécifie l’adresse IP. Il est également nécessaire de corriger tout sous-réseau qui se chevauche (c’est-à-dire 192.168.1.0/24 aux deux extrémités).
Matrice de sélection des routeurs industriels
| Facteur de décision | Exigence d’ingénierie |
| Connexion cellulaire | Couverture locale des opérateurs et bandes 4G/5G prises en charge |
| Configuration SIM | Basculement, CGNAT et APN |
| Ethernet | Vitesse et quantité de ports LAN/WAN |
| VPN | Capacité du tunnel et reconnexion, surcharge de chiffrement |
| NAT, routage, filtrage d’adresses et pare-feu | Contrôle du réseau |
| Fiabilité | Redémarrage de l’alimentation, détection de liaison et récupération automatique |
| Gestion | Contrôle à distance du routeur, des journaux, de l’état et du firmware |
| Installation | Montage, antenne et environnement de fonctionnement |
4G vs. 5G pour un accès à distance avec PLC ?
Une bande passante modérée suffit à effectuer des diagnostics d’API et des transferts de programmes. Pour la majorité des sites, une meilleure couverture 4G est plus utile que les vitesses plus rapides de la 5G.
La 5G est plus appropriée lorsque la même connexion transporte :
• Sessions multiples de l’API et de l’HMI
• Vidéos de surveillance haute résolution
• Transferts de logiciels ou de données volumineux
• Trafic en informatique en périphérie
• Données opérationnelles à haute fréquence
Les ingénieurs devraient comparer la latence, la gigue, la perte de paquets, la qualité du signal et le temps de récupération—pas seulement la bande passante.
Déploiement sécurisé et mise en service
Le processus de Tespro pour la mise en service d’un routeur industriel avec VPN pour l’accès à distance par PLC est le suivant :
- Tous les API, HMI et IPC doivent être listés avec leurs adresses, protocoles et ports de service.
- Assure-toi que ta SIM a une IP assignée et le bon APN. Vérifie la couverture de ton opérateur pour cela.
- Attribuez différents sous-réseaux LAN et d’accès à distance.
- Le réseau de contrôle doit être séparé du réseau du bureau et du Wi-Fi public.
- Seules les adresses et ports des API nécessaires doivent être accédés.
- Configurez des tunnels keepalive qui se reconnectent automatiquement et qui défaillent le basculement.
- Testez les tunnels keepalive et vérifiez leur comportement lors du redémarrage, du changement de carte SIM et du téléchargement et de l’upload des données.
- Sauvegardez les configurations des routeurs, des programmes API et des certificats.
Étudiez les accès insuffisants et instables. La mesure des signaux, de la latence et de la perte de paquets, le MTU, la surcharge VPN et le routage des opérateurs doivent être prises en compte, ainsi que l’installation des antennes. Une icône VPN ne signifie pas qu’un lien prêt à être produit a été établi.
L’approche de Tespro pour la connectivité à distance des PLC
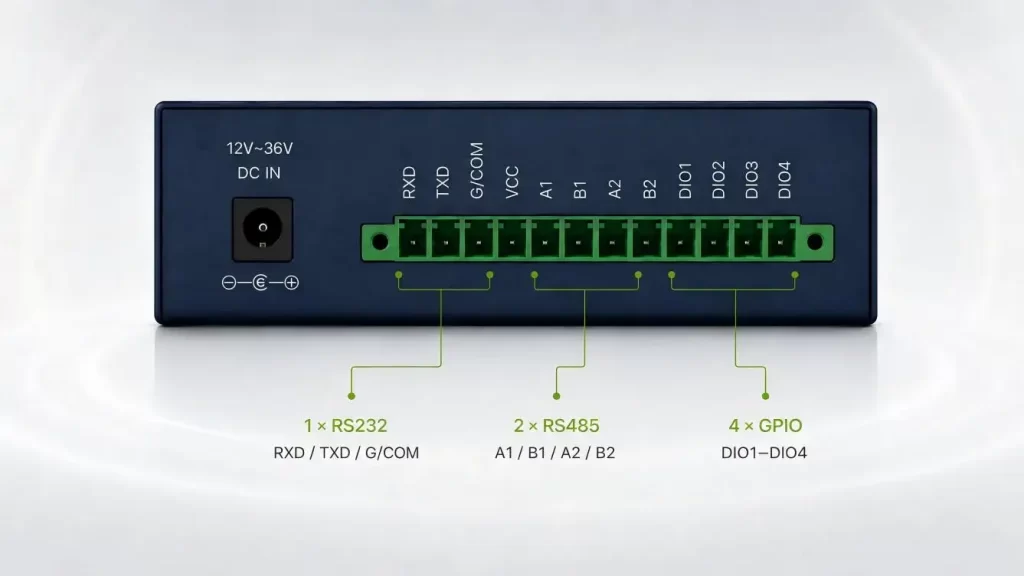
Les routeurs cellulaires industriels Tespro fournissentOptions de connectivité 2G–5G, interfaces Ethernet et Wi-Fi, prise en charge des VPN, capacité dual-SIM, basculement et gestion à distance basée sur le cloud. La gamme inclut différentes quantités LAN/WAN ainsi que des configurations Fast Ethernet ou Gigabit pour différentes topologies d’automatisation.
De notre point de vue, le routeur industriel avec VPN pour l’accès à distance PLC doit être choisi en fonction du réseau API lui-même — et pas seulement de la génération cellulaire préférée. Les capacités matérielles et logicielles OEM/ODM de Tespro peuvent également soutenir des projets nécessitant des interfaces spécifiques, des bandes cellulaires, des fonctions de gestion des appareils ou des configurations de déploiement.
Si vous prévoyez une maintenance à distance sécurisée des PLC, partagez le modèle PLC, l’interface, l’architecture VPN, le pays de déploiement, l’opérateur, le nombre d’appareils connectés et les besoins de gestion avec Tespro. Explorez notre gamme de routeurs cellulaires industriels pour identifier une plateforme adaptée à votre application.
FAQ
Q1. Comment le basculement de basculement dual-SIM améliore-t-il l’accès à distance des PLC ?
La fonctionnalité dual-SIM permet au routeur d’utiliser une connexion cellulaire alternative lorsque la SIM principale ou le réseau opérateur devient indisponible. La politique de basculement, le comportement de reconnexion et la compatibilité opérateur doivent être testés lors de la mise en service.
Q2. Les routeurs industriels Tespro peuvent-ils se connecter à différentes marques d’API ?
Les routeurs Tespro peuvent prendre en charge l’accès IP aux API connectés via Ethernet, à condition que le routage réseau, les ports de programmation et les paramètres VPN soient correctement configurés. La compatibilité doit être évaluée selon le modèle PLC, le logiciel, le protocole et la méthode de découverte requise.
Q3. Dois-je choisir un routeur Tespro 4G ou 5G pour un accès à distance par PLC ?
Une 4G stable suffit pour la plupart des diagnostics PLC et des transferts de programmes. Un routeur 5G est plus adapté lorsque le trafic PLC partage la connexion avec des caméras, plusieurs HMI, des dispositifs de périphérie ou des données industrielles à grand volume.
Q4. Quels protocoles VPN les routeurs industriels Tespro supportent-ils ?
Les capacités VPN peuvent varier selon le modèle de produit et le firmware. Les acheteurs doivent confirmer le protocole requis, la méthode de chiffrement, le mode client/serveur, la capacité du tunnel et la méthode d’authentification avec Tespro avant de choisir un routeur.
Q5. Un routeur Tespro peut-il fonctionner avec une SIM cellulaire derrière CGNAT ?
Oui, mais CGNAT peut empêcher les connexions entrantes directes. Selon le projet, la solution peut nécessiter un VPN initié par le routeur, une plateforme de gestion, un APN privé ou une carte SIM avec une adresse IP publique fixe.


