


Un technicien connecte une sonde optique à un compteur d’électricité et reçoit une réponse d’identification valide. Le lien physique fonctionne, mais l’application de maintenance échoue lorsqu’on demande des données de profil de charge ou tente de modifier les paramètres de configuration.
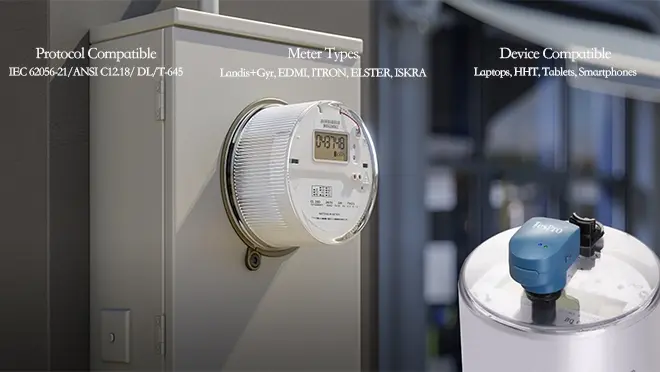
Remplacer la sonde peut ne pas résoudre le problème. Dans de nombreuses implémentations DLMS/COSEM, une communication optique réussie ne définit que le chemin de transport. L’accès à des objets de données spécifiques dépend des exigences d’authentification du compteur, de l’association de l’application et des permissions attribuées.
Pour les fabricants de services publics et de compteurs qui choisissent une sonde de communication optique pour compteurs intelligents, la question technique n’est donc pas simplement de savoir si la sonde peut lire les données. Il s’agit de savoir si le système complet peut établir une session autorisée, protéger les informations sensibles et distinguer de manière fiable les pannes de communication des rejets liés à la sécurité.
1. Où s’arrête la communication optique et où commence la sécurité des données ?
Une sonde optique de communication convertit les données électriques de l’interface hôte en signaux infrarouges et reconvertit les signaux optiques entrants en données électriques. Elle fournit une communication locale sans contact électrique direct avec le circuit de communication du compteur.
Pour les applications IEC 62056-21, la communication peut commencer par un échange d’identification. En mode E, la connexion peut passer à une communication basée sur HDLC après la séquence d’initialisation requise.
Aucune des deux opérations n’établit la permission d’accéder aux fonctions de compteur protégé.
Dans un système DLMS/COSEM, la sécurité est appliquée au niveau applicatif :
• Authentification : Établit si le client possède les identifiants requis pour l’association demandée.
• Autorisation : Détermine quels attributs COSEM le client peut lire ou modifier et quelles méthodes il peut invoquer.
• Protection des messages : Utilise des mécanismes cryptographiques configurés pour protéger les données des applications contre la divulgation ou la modification non autorisée.
• Protection contre la rediffusion : Utilise des compteurs d’invocation dans les échanges chiffrés applicables pour aider à rejeter les messages répétés ou obsolètes.
Les trames de protocole sont transportées par la sonde optique. Les droits d’accès, les clés cryptographiques et les données d’authentification appartiennent généralement à l’application hôte et au compteur.
Cette distinction est très importante lors de la conception du matériel. Une sonde qui prend en chargement la norme IEC 62056-21 ne prend pas nécessairement en charge l’authentification, le chiffrement et l’adaptation DLMS à la configuration de sécurité d’un compteur.
2. Comment le DLMS/COSEM restreint-il l’accès aux compteurs locaux ?
DLMS/COSEM permet aux compteurs de définir différentes associations d’applications et permissions d’accès pour différents clients.
Une application de lecture peut être autorisée à récupérer des registres d’énergie tout en se voyant refuser l’accès à la configuration tarifaire, aux paramètres de sécurité ou aux fonctions de contrôle du relais.
L’authentification n’est pas la même chose que le chiffrement
| Mécanisme | Fonction technique | Principale limitation |
| Pas d’authentification | Permet l’accès via une association configurée sans authentification client | Les opérations disponibles dépendent des restrictions d’accès du compteur |
| Sécurité de bas niveau (LLS) | Utilise un secret partagé pour l’authentification | Ne garantit pas en soi la confidentialité des messages |
| Sécurité de haut niveau (HLS) | Utilise un mécanisme de défi-réponse | Nécessite des algorithmes et des identifiants d’authentification compatibles |
| Chiffrement au niveau applicatif | Protège les messages DLMS à l’aide de clés cryptographiques configurées | Nécessite des paramètres de sécurité compatibles et une gestion correcte du compteur d’invocations |
L’authentification HLS et le chiffrement des messages sont des capacités distinctes. Un compteur peut nécessiter une authentification en réponse à la contestation sans nécessairement chiffrer chaque message d’application ultérieur.
Les autorisations d’accès sont également au niveau de l’objet. Une association réussie ne signifie pas un accès complet en lecture/écriture à tous les attributs COSEM ou l’invocation de toutes les méthodes.
Pour les tests d’achats, une connexion réussie ne suffit pas. Les ingénieurs doivent vérifier les opérations de lecture, d’écriture et d’action requises pour le flux de travail de maintenance.
3. Quelle interface de sonde optique Tespro convient aux opérations de terrain sécurisées ?
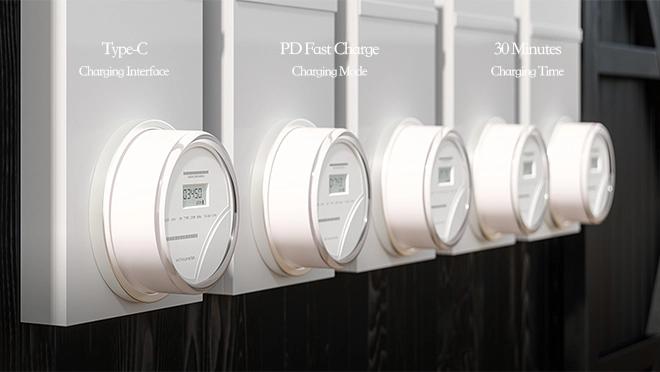
Tespro propose des sondes de communication optique avec interfaces USB, RS-232, USB Type C et Bluetooth.Familles de produitssont les TP-USB, TP-232, TP-Type C et TP-BT.
Ces options répondent à différents environnements de connexion hôte et de maintenance. Elles ne doivent pas être interprétées comme des solutions de sécurité interchangeables.
Considérations sur les interfaces filaires et sans fil
| Interface | Déploiement approprié | Contrainte d’intégration | Vérification de la sécurité |
| USB | Ordinateurs portables et bancs d’essai d’ingénierie | Pilotes USB-série et compatibilité système d’exploitation | Permissions d’accès à l’hôte et stockage des identifiants |
| RS232 | Terminaux de service hérités | Niveaux de tension série, câblage des connecteurs et configuration des ports | Accès physique au terminal et permissions d’application |
| USB Type C | Ordinateurs portables et tablettes compatibles | Capacité hôte/OTG USB et support des pilotes | Autorisation des dispositifs et gestion locale des données |
| Bluetooth | Maintenance mobile sur le terrain | Compatibilité BLE/SPP, support des applications et stabilité de la connexion | Sécurité de l’appariement, authentification des appareils et exposition des données sans fil |
Par exemple, la série TP-USB de Tespro inclut des variantes destinées aux applications IEC 62056-21, ANSI C12.18 et DL/T 645. Les ingénieurs doivent sélectionner la variante appropriée plutôt que de supposer qu’une configuration supporte tous les protocoles à ports optiques.
Le Bluetooth fournit un lien de communication supplémentaire entre la sonde et l’appareil hôte. L’appairement des deux appareils ne garantit pas un accès sécurisé au compteur. Des analyses séparées de la sécurité du lien radio et du lien DLMS/COSEM sont nécessaires.
Une connexion filaire coupe la liaison radio ; cependant, des risques subsistent, c’est-à-dire l’exposition des accréditations du personnel de maintenance, la mise en lumière des dossiers de diagnostic, etc.
4. Qu’est-ce qui cause l’échec de la communication locale sécurisée ?
Dans ce contexte, cela fait référence à une communication optique et série sécurisée. Grâce à une connexion optique, une défaillance au niveau de la couche application et du traitement cryptographique peut également survenir. En général, il ne faut pas supposer un défaut lorsque les tests diagnostiques échouent.
Initialisation et décalage du protocole
En HDLC, le compteur peut nécessiter un échange d’identification particulier et une transition de débit de baud avant que la communication HDLC puisse commencer.
Des commutations prématurées, des réglages série incorrects ou des délais d’attente inappropriés peuvent interrompre l’échange d’identification.
• Vérification : Capturer les trames transmises et reçues et sérialiser les paramètres après la transition du débit de baud.
Authentification et rejet d’association
Dans DLMS/COSEM, des identifiants d’authentification non pris en charge ou invalides peuvent entraîner un rejet de l’association client/serveur.
De plus, un compteur peut répondre correctement à la couche HDLC mais peut rejeter la demande d’Association ultérieure.
• Vérification : Vérifier l’adressage client et serveur ainsi que la méthodologie d’authentification demandée, et la comparer à la méthodologie autorisée du compteur.
Erreurs de compteurs de chiffrement et d’invocation
Dans des contextes cryptographiques incohérents, les messages protégés sont rejetés.
Des réglages incorrects des titres système, du contrôle de sécurité ou des compteurs d’invocation peuvent entraîner le rejet des messages protégés.
Un compteur d’invocation usé peut causer des problèmes après une fenêtre de maintenance interrompue ou une restauration incomplète de l’état client.
• Vérification : Vérification de la configuration de sécurité et de la synchronisation des compteurs en utilisant les procédures documentées par le fabricant du compteur. Les clés de production ne doivent jamais être incluses dans les exportations de diagnostic.
Erreurs de transmission optique ou sans fil
Avec la communication optique, un désalignement entre la sonde et le port du compteur peut entraîner un signal atténué. D’autres facteurs, notamment la saleté, le positionnement magnétique et le mouvement du câble de communication, peuvent également entraîner une perte de signal.
Pour les modèles Bluetooth, les déconnexions et la mauvaise gestion des données fragmentées peuvent poser des problèmes lors d’échanges autrement valides du protocole.
• Vérification : Les traces de trame issues de lectures autorisées répétées montrant une sonde filaire échouée et une sonde sans fil dépassée sont-elles ? Si une sonde filaire fonctionne et une sonde sans fil ne fonctionne pas, vérifiez d’abord le logiciel Bluetooth et l’hôte, puis modifiez les paramètres de sécurité du compteur en dernier.
5. Quelle est la méthode appropriée pour les compagnies d’électricité afin de vérifier la sécurité avant l’achat en gros ?
Une lecture réussie d’un seul compteur ne confirme pas nécessairement la préparation au déploiement.
Selon Tespro, les sondes optiques doivent être évaluées avec un logiciel hôte et intégrées à des modèles de compteurs représentatifs.
L’acceptation doit évaluer :
• Compatibilité physique, y compris l’attache magnétique, et stabilité opérationnelle avec les conditions environnementales attendues sur le terrain.
• Compatibilité des protocoles, incluant l’initialisation et les réglages série pour l’échange de données selon toutes les normes et firmwares requises pour les compteurs.
• Autorisation d’accès, pour valider l’accès au compteur et la récupération des données protégées.
• Des contrôles d’accès, pour vérifier que seuls les utilisateurs autorisés peuvent effectuer les opérations pour lesquelles ils sont autorisés.
• Comportement cryptographique, pour tester les sessions protégées par le chiffrement donné, évaluer l’intégrité et la conduite d’un compteur, et valider la récupération après interruption de communication.
• Protection des données, pour évaluer la sécurité du processus de lecture des compteurs, y compris la manière dont les logiciels de lecture des compteurs et les applications de maintenance gèrent les identifiants, les lectures des compteurs, les journaux de diagnostic et les mises à jour du firmware des compteurs.
Les tests autorisés et interdits des opérations de compteurs ainsi que l’évaluation de l’intégrité des demandes de lecture et d’entretien fournissent des preuves plus solides que la lecture d’un seul registre public.
Pour les projets impliquant des données protégées, la qualification de la sonde doit également documenter quelles fonctions de sécurité sont mises en œuvre par le compteur, l’application hôte et le matériel de communication. Les spécifications d’interface publiées par Tespro ne garantissent pas à elles seules la conformité de sécurité de bout en bout.
Sondes optiques Tespro pour l’intégration des compteurs intelligents
Tespro fournit des sondes de communication optique filaires et sans fil pour la lecture des compteurs, le diagnostic et l’intégration des systèmes.
Explorez notre gamme de sondes de communication optique oucontactez Tesproavec votre protocole de compteur, votre interface hôte et les exigences de l’application pour identifier une sonde adaptée aux tests de compatibilité et de sécurité.
FAQ
Q1. À quoi sert une sonde de communication optique Tespro ?
Les sondes optiques Tespro permettent une communication locale avec des compteurs intelligents pour la lecture, le diagnostic et la configuration des données via un logiciel hôte compatible.
Q2. Les sondes optiques Tespro supportent-elles la communication sécurisée DLMS/COSEM ?
Ils peuvent fournir la liaison de communication optique pour les applications DLMS/COSEM compatibles. L’authentification, le chiffrement et les permissions d’accès dépendent du compteur et du logiciel hôte.
Q3. Quelles normes de communication les sondes optiques Tespro supportent-elles ?
Tespro propose des variantes de sonde pour IEC 62056-21, ANSI C12.18 et DL/T 645. Les acheteurs doivent vérifier le modèle spécifique selon les exigences d’interface et de protocole de leur compteur.
Q4. Les sondes optiques Tespro peuvent-elles accéder aux données de compteurs intelligents protégées par mot de passe ?
Oui, lorsque l’application connectée fournit des identifiants valides et que le compteur autorise l’opération demandée. La sonde elle-même ne contourne pas l’authentification.
Q5. La sonde optique Tespro TP-USB prend-elle en compte le mode E IEC 62056-21 ?
Oui. La variante TP-USB-IEC prend en charge les modes C et E IEC 62056-21. L’application hôte doit gérer la séquence de communication requise.


